
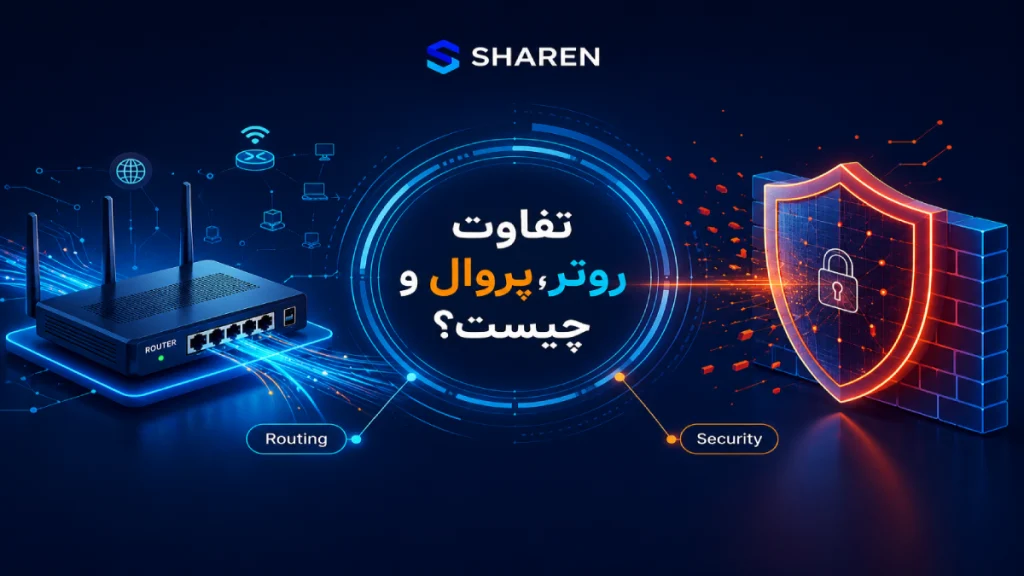


تفاوت روتر و فایروال یکی از موضوعات پایه در طراحی و امنیت شبکه است. روتر وظیفه مسیریابی و اتصال شبکهها را بر عهده دارد، در حالی که فایروال ترافیک ورودی و خروجی را براساس سیاستهای امنیتی بررسی و کنترل میکند. در بسیاری از شبکهها، این دو تجهیز در کنار یکدیگر قرار میگیرند و هرکدام نقش متفاوتی در پایداری و امنیت زیرساخت دارند.
برخی تجهیزات امروزی چند قابلیت را در یک دستگاه ارائه میکنند. به همین دلیل، پیش از انتخاب باید نیاز اصلی شبکه، تعداد کاربران و سطح مورد انتظار امنیت و مدیریت مشخص شود. در ادامه ابتدا عملکرد هر دو تجهیز را بررسی میکنیم و سپس تفاوتها، مزایا، محدودیتها و کاربردهای آنها را توضیح میدهیم.
روتر چیست و چگونه کار میکند؟
روتر یا Router دستگاهی است که شبکههای مختلف را به یکدیگر متصل میکند و بستههای داده را براساس آدرس IP مقصد به مسیر مناسب میفرستد. برای مثال، این تجهیز میتواند شبکه داخلی یک شرکت را به اینترنت متصل کند یا ارتباط میان چند شبکه مختلف را برقرار سازد.
هنگام دریافت هر بسته، مقصد آن بررسی میشود و جدول مسیریابی برای انتخاب مسیر مناسب مورد استفاده قرار میگیرد. بسیاری از مدلهای جدید امکاناتی مانند NAT، DHCP، VPN، QoS یا Wi-Fi نیز ارائه میدهند. البته سطح این قابلیتها به مدل، سختافزار و سیستمعامل دستگاه وابسته است.
انواع و کاربردهای رایج روتر
مدلهای مختلف روتر برای محیطها و سناریوهای متفاوت طراحی شدهاند. انتخاب گزینه مناسب باید براساس تعداد کاربران، حجم ترافیک و نوع سرویسهای شبکه انجام شود.
روتر خانگی: برای شبکههای کوچک گزینه مناسبی است و اتصال کاربران به اینترنت را فراهم میکند.
مدل بیسیم: قابلیت مسیریابی را با Access Point ترکیب میکند و امکان ایجاد شبکه Wi-Fi را در اختیار کاربران قرار میدهد.
مدل سازمانی: در دفاتر، شعب و شبکههایی کاربرد دارد که به Routing، VPN یا قابلیتهای مدیریتی پیشرفته نیاز دارند.
Edge Router: وظیفه اتصال شبکه سازمان به شبکههای بیرونی یا ارائهدهندگان سرویس را بر عهده میگیرد.
در نتیجه، انتخاب روتر فقط به سرعت اینترنت محدود نمیشود. ظرفیت پردازشی، تعداد Interfaceها، قابلیتهای مدیریتی، تعداد کاربران و برنامه توسعه آینده نیز باید در تصمیمگیری در نظر گرفته شوند.
فایروال چیست و چه وظیفهای دارد؟
فایروال یا Firewall یک ابزار امنیتی است که ترافیک شبکه را براساس مجموعهای از قوانین بررسی میکند. این سیستم مشخص میکند کدام ارتباط اجازه عبور دارد و کدام ارتباط باید مسدود شود. هدف اصلی آن کاهش دسترسیهای غیرمجاز و اعمال سیاستهای امنیتی میان شبکهها یا بخشهای مختلف زیرساخت است.
محصولات جدید میتوانند فراتر از Packet Filtering ساده عمل کنند. برای نمونه، برخی مدلها قابلیتهایی مانند Stateful Inspection، کنترل برنامهها، تشخیص و جلوگیری از نفوذ و URL Filtering را ارائه میدهند. بنابراین سطح حفاظت به نوع محصول، توان پردازشی و امکانات فعالشده روی آن بستگی دارد.
انواع فایروال
فایروالها براساس نحوه استقرار و قابلیتهای امنیتی به چند گروه تقسیم میشوند و هر نوع برای شرایط متفاوتی مناسب است.
فایروال نرمافزاری: روی سیستمعامل یا سرور اجرا میشود و از همان میزبان در برابر ارتباطات غیرمجاز محافظت میکند.
نوع سختافزاری: بهصورت یک تجهیز مستقل در مسیر ترافیک قرار میگیرد و ارتباطات شبکه را براساس سیاستهای تعیینشده کنترل میکند.
نسخه مجازی: در زیرساختهای مجازی و محیطهای Cloud اجرا میشود و امکان اعمال سیاستهای امنیتی را در این محیطها فراهم میسازد.
Next-Generation Firewall یا NGFW: علاوه بر کنترل ترافیک، امکانات پیشرفتهای مانند IPS و Application Control را نیز در اختیار مدیر شبکه قرار میدهد.
تفاوت روتر و فایروال چیست؟
برای درک بهتر تفاوت روتر و فایروال باید به وظیفه اصلی هرکدام توجه کرد. روتر درباره مسیر انتقال بستههای داده تصمیم میگیرد، در حالی که فایروال مشخص میکند یک ارتباط براساس سیاستهای امنیتی مجاز است یا باید مسدود شود.
به بیان ساده، وظیفه اصلی روتر هدایت ترافیک است و تمرکز فایروال بیشتر بر کنترل و امنیت ارتباطات قرار دارد. البته بعضی تجهیزات جدید هر دو قابلیت را در یک دستگاه ارائه میکنند.
| معیار | روتر | فایروال |
|---|---|---|
| وظیفه اصلی | مسیریابی و اتصال شبکهها | کنترل و فیلتر ترافیک |
| تمرکز اصلی | انتقال و هدایت داده | امنیت و کنترل دسترسی |
| نحوه تصمیمگیری | مقصد و جدول مسیریابی | Rule و سیاست امنیتی |
| NAT | در بسیاری از مدلها وجود دارد | در بسیاری از مدلها وجود دارد |
| VPN | بسته به مدل پشتیبانی میشود | در بسیاری از محصولات سازمانی وجود دارد |
| قابلیت امنیتی پیشرفته | معمولاً محدودتر و وابسته به مدل | در NGFWها گستردهتر است |
تفاوت روتر و فایروال از نظر عملکرد
روتر پس از دریافت بسته بررسی میکند مقصد آن کجاست و از چه مسیری باید ارسال شود. این تصمیم معمولاً با استفاده از آدرس IP و جدول Routing گرفته میشود.
در سمت دیگر، فایروال ارتباط را با قوانین امنیتی تعریفشده مقایسه میکند. برای مثال، مدیر شبکه میتواند تعیین کند چه کاربران یا شبکههایی اجازه دسترسی به یک سرور یا سرویس خاص را داشته باشند.
بنابراین Routing و Security دو وظیفه متفاوت هستند، هرچند ممکن است یک تجهیز هر دو قابلیت را ارائه دهد.
مزایا و محدودیتهای روتر
روتر امکان اتصال شبکه داخلی به اینترنت یا ارتباط میان چند شبکه را فراهم میکند. بسیاری از مدلها همچنین قابلیتهایی مانند NAT، DHCP، VPN و مدیریت ترافیک دارند. این امکانات مدیریت ارتباطات شبکه را سادهتر میکنند.
با این حال، سطح امکانات امنیتی در همه روترها یکسان نیست. برای مثال، وجود ACL یا فایروال پایه روی یک روتر به معنی جایگزینی کامل یک فایروال تخصصی در تمام شبکههای سازمانی نیست. به همین دلیل، سطح نیاز امنیتی شبکه باید بهصورت جداگانه ارزیابی شود.
مزایا و محدودیتهای فایروال
فایروال امکان تعریف سیاستهای دسترسی، ثبت رویدادها و کنترل دقیقتر ترافیک شبکه را فراهم میکند. محصولات پیشرفته نیز قابلیتهایی مانند IPS، Application Control و سایر امکانات امنیتی را ارائه میدهند.
اجرای این سرویسها به منابع پردازشی نیاز دارد. به همین دلیل، انتخاب دستگاه باید براساس Throughput واقعی، تعداد کاربران، حجم ترافیک و قابلیتهایی که قرار است فعال شوند انجام شود.
پیکربندی نادرست نیز ممکن است ترافیک مجاز را مسدود کند یا مدیریت شبکه را پیچیدهتر سازد. بنابراین طراحی Ruleها و سیاستهای امنیتی اهمیت زیادی دارد.
آیا شبکه به روتر و فایروال نیاز دارد؟
در بسیاری از شبکههای سازمانی، پاسخ مثبت است. وظایف متفاوت این دو تجهیز باعث میشود استفاده همزمان از آنها بتواند نیازهای مسیریابی و کنترل امنیتی را پوشش دهد.
برخی تجهیزات چندکاره نیز قابلیت Routing و Firewall را در یک دستگاه ارائه میکنند. در نتیجه، همیشه لازم نیست دو دستگاه فیزیکی جداگانه خریداری شود.
در شبکههای کوچک ممکن است یک Gateway یا روتر دارای فایروال داخلی نیازهای پایه را پوشش دهد. با افزایش تعداد کاربران، حساسیت دادهها، تعداد شعب یا سرویسهای حیاتی، نیاز به کنترلهای امنیتی تخصصیتر نیز بیشتر میشود.
کاربرد روتر و فایروال در شبکههای مختلف
نیاز به روتر و فایروال در تمام شبکهها یکسان نیست. اندازه شبکه، تعداد کاربران، نوع اطلاعات و سرویسهای مورد استفاده تعیین میکنند چه معماری مناسبتر است.
شبکه خانگی
در خانه معمولاً یک روتر یا Gateway بیسیم اتصال اینترنت، NAT و برخی قابلیتهای فایروال پایه را فراهم میکند. فعال بودن فایروال سیستمعامل کامپیوترها و سایر دستگاهها نیز میتواند یک لایه حفاظتی دیگر ایجاد کند.
کسبوکار کوچک
در کسبوکارهای کوچک، انتخاب تجهیزات به نوع سرویسها و حساسیت اطلاعات بستگی دارد. اگر مجموعه از VPN، سرویسهای عمومی یا دسترسیهای خاص استفاده میکند، باید سیاستهای امنیتی متناسب با آن نیز تعریف شوند.
سازمان متوسط و بزرگ
در شبکههای سازمانی، Routing و Security معمولاً با دقت بیشتری طراحی میشوند. تفکیک VLANها، تعریف Policyهای دسترسی، مانیتورینگ، VPN و افزونگی از جمله مواردی هستند که باید در معماری شبکه مورد توجه قرار گیرند.
هنگام انتخاب روتر و فایروال به چه نکاتی توجه کنیم؟
انتخاب تجهیزات مناسب باید براساس نیاز واقعی شبکه انجام شود. خرید دستگاهی قدرتمند بدون بررسی زیرساخت ممکن است هزینه اضافی ایجاد کند. از سوی دیگر، انتخاب تجهیز ضعیف میتواند در آینده محدودیت ایجاد کند.
هنگام انتخاب بهتر است موارد زیر بررسی شوند:
- تعداد کاربران و حجم ترافیک شبکه
- سرعت اینترنت و ارتباط میان شعب
- نیاز به VPN، VLAN و Routing
- نیاز به High Availability
- سطح امنیت موردنیاز سازمان
- نوع سرویسها و اطلاعات حساس
- Throughput واقعی فایروال
- ظرفیت لازم برای توسعه آینده
- شرایط پشتیبانی و بهروزرسانی تجهیزات
- هزینه و شرایط لایسنسها
پرسشهای متداول درباره تفاوت روتر و فایروال
در ادامه به چند سؤال رایج درباره تفاوت روتر و فایروال و کاربرد این تجهیزات پاسخ میدهیم.
آیا فایروال میتواند جای روتر را بگیرد؟
برخی فایروالهای سازمانی قابلیت Routing دارند، اما معماری مناسب باید براساس نیاز شبکه انتخاب شود. وجود هر دو قابلیت در یک دستگاه الزاماً به این معنی نیست که در تمام سناریوها بهترین گزینه خواهد بود.
آیا روتر فایروال داخلی دارد؟
بسیاری از روترها قابلیتهای امنیتی پایه دارند، اما سطح این امکانات میان مدلهای مختلف متفاوت است. برای نیازهای امنیتی پیشرفته باید مشخصات دقیق تجهیز بررسی شود.
آیا فایروال باعث کاهش سرعت میشود؟
بررسی ترافیک به منابع پردازشی نیاز دارد. اگر دستگاه متناسب با حجم ترافیک و سرویسهای فعال انتخاب شود، میتواند عملکرد مورد انتظار را ارائه دهد.
فعال کردن سرویسهای امنیتی متعدد و سنگین روی یک تجهیز کمظرفیت ممکن است Throughput واقعی آن را کاهش دهد. به همین دلیل هنگام خرید باید ظرفیت دستگاه در شرایط واقعی بررسی شود.
تفاوت روتر با سوئیچ چیست؟
سوئیچ معمولاً دستگاههای موجود در یک شبکه محلی را به یکدیگر متصل میکند. وظیفه روتر اتصال شبکههای مختلف و هدایت ترافیک میان آنهاست.
در نتیجه، سوئیچ و روتر نیز وظایف متفاوتی دارند، هرچند هر دو از اجزای مهم زیرساخت شبکه محسوب میشوند.
سخن آخر شارن
تفاوت روتر و فایروال در وظیفه اصلی آنهاست. روتر بر مسیریابی و اتصال شبکهها تمرکز دارد، در حالی که فایروال ارتباطات را براساس سیاستهای امنیتی بررسی و کنترل میکند. استفاده درست از هر دو نقش در بسیاری از شبکههای حرفهای میتواند زیرساختی پایدارتر، قابلکنترلتر و امنتر ایجاد کند.
پیش از خرید تجهیزات، تعداد کاربران، حجم ترافیک، سطح امنیت، ارتباط میان شعب و برنامه توسعه آینده باید بررسی شوند. این ارزیابی کمک میکند تجهیزی انتخاب شود که با نیاز واقعی شبکه هماهنگ باشد و هزینه یا پیچیدگی غیرضروری ایجاد نکند.
برای طراحی، ارتقا و ایمنسازی زیرساخت شبکه میتوانید از خدمات تخصصی شارن استفاده کنید تا معماری و تجهیزات متناسب با نیاز واقعی مجموعه انتخاب شوند.